Обретен Обретенов: Регулация на науката зад AI, не блокади
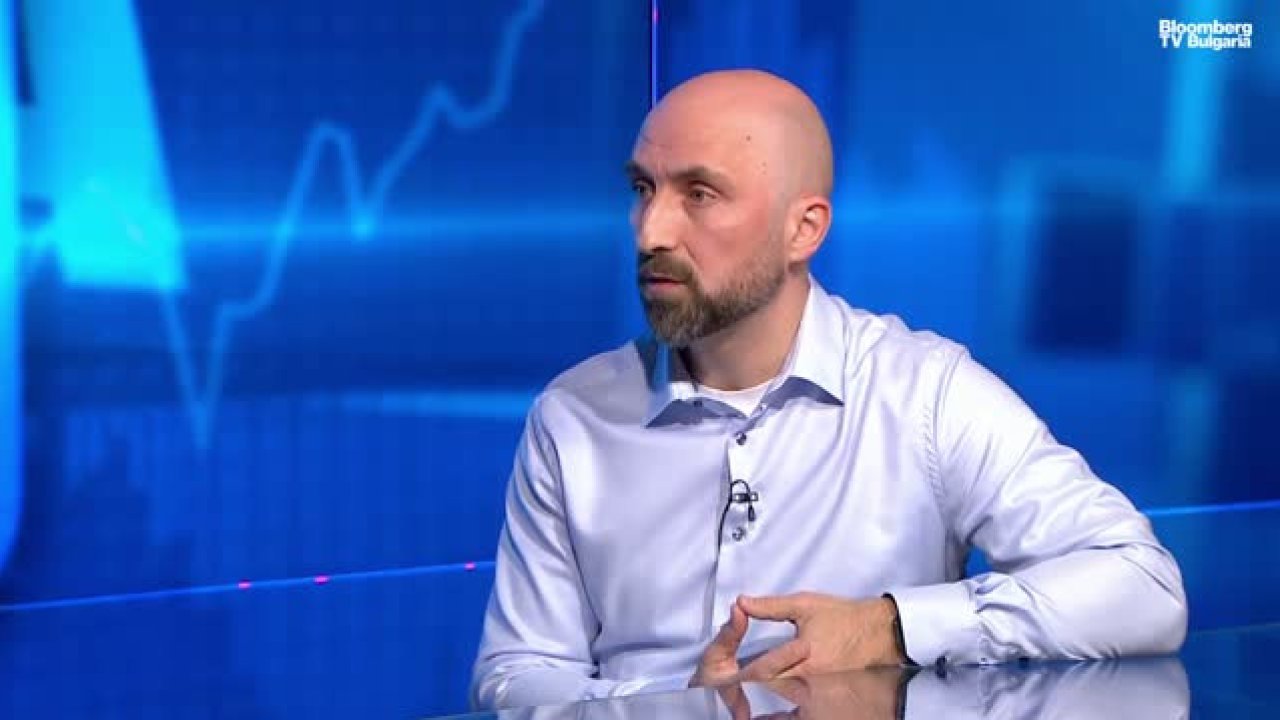
Обретен Обретенов – Ото, основател на Commodor Cybersecurity, коментира пред предаването „Бизнес старт“ с водеща Роселина Петкова как изкуственият
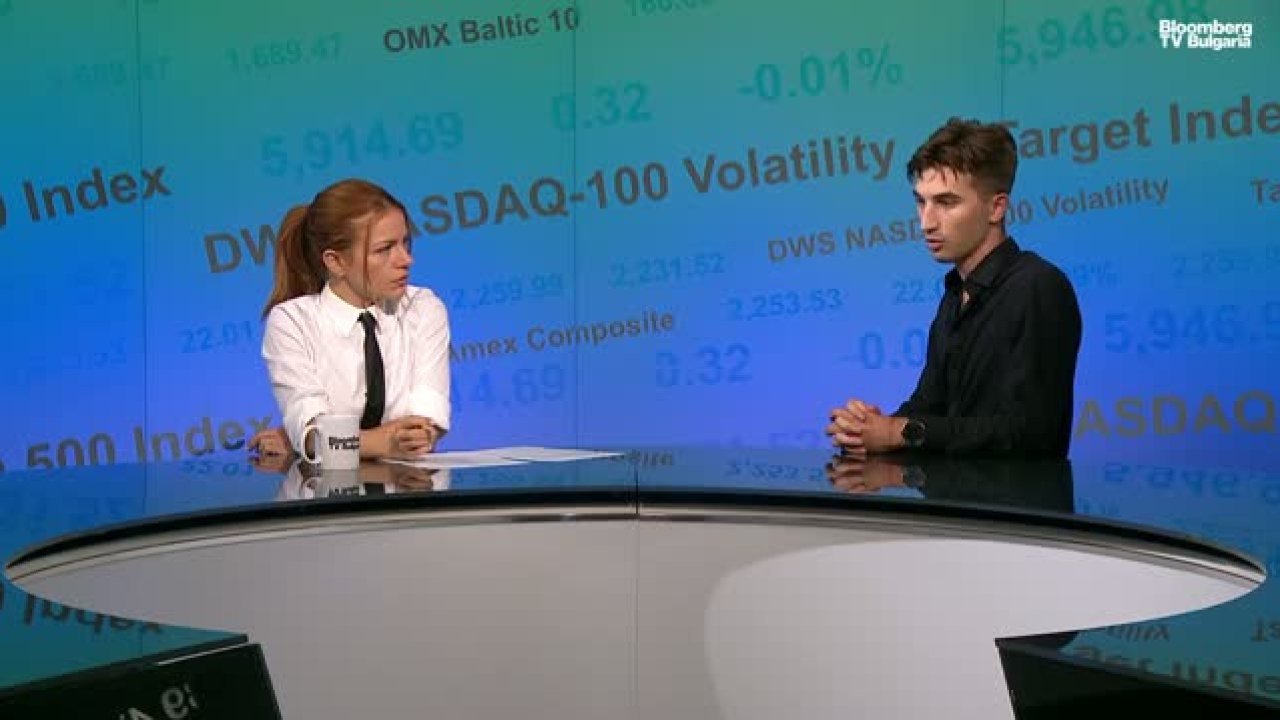
Обретен Обретенов – Ото, основател на Commodor Cybersecurity, коментира пред предаването „Бизнес старт“ с водеща Роселина Петкова как изкуственият интелект променя както бизнес процесите, така и пейзажа на киберзаплахите.
AI вече е основен инструмент за оптимизация в бизнеса, главно заради спестяването на време – ресурс, който лесно се превръща в приходи и печалби. В същото време технологията действа като усилвател и за престъпни цели, отбеляза Обретенов. Той даде конкретен пример за ефекта върху фишинг кампании: задача, която отнемаше 16 часа човешки труд, с автоматизацията може да бъде извършена за около 5 минути, или над 90% съкращаване на времето.
AI като оръжие и инструмент за защита
Способностите на новите AI-инструменти променят традиционните хакерски техники. Те могат самостоятелно да координират атаки или да разширят повърхността на засегнатите системи след пробив, което увеличава достъпа до чувствителни данни. Това прави атаките по-мащабни и по-бързи, което изисква адекватни отговори от страна на защитата.
В същото време автоматизацията е и ключов ресурс за защитниците. Системи за сигурност, подпомогнати от алгоритми, позволяват да се филтрират милиони потенциални уязвимости до десетки приоритетни риска. Анализът на метаданни помага за бързото разпознаване на злонамерени съобщения. Обретенов даде пример с блокиран опит за измама, при който по външен вид имейлът изглеждаше като дълга кореспонденция от директора на компания, но технически анализ разкри, че е еднократно фалшифицирано писмо.
Deepfake и социалният компонент на защитата
По отношение на фалшифициране на глас, видео и изображения (deepfakes), Обретенов посочи, че техническото засичане на дефекти е възможно, но основната линия на защита остава социална. „По-скоро бих разчитал финалното решение да дойде от човека… Такава измама би била засечена не толкова от техническите характеристики на опита за измама, колкото от социалния елемент,“ каза той, подчертавайки ролята на човешката преценка и процедури във вътрешните политики на организациите.
Автономни агенти и необходимост от регулация
Един от сериозните рискове при внедряването на автономни AI агенти е прекомерното предоставяне на права и преждевременното отстраняване на човешкия контрол. Бизнесът често е склонен да автоматизира цели процеси преди натрупване на достатъчно исторически данни и модели, които да предсказват надеждно поведението на системите.
За ограничаване на тези рискове Обретенов препоръчва внедряване на рамки за управление на AI. Той посочи ISO 42001 като инструмент за дефиниране на отговорности, измерими критерии и управление на AI, както и Европейския акт за изкуствения интелект (EU AI Act) като нормативна основа, която може да помогне за контрол и прозрачност.
В глобален контекст обаче липсата на единни правила за научните пробиви поражда опасения за появата на неконтролируема свръхинтелигентност. „Каквито и блокади да сложим на AI от наша човешка гледна точка, ако интелектът е свръхинтелигентен, той ще намери начин да ги заобиколи,“ предупреди Обретенов. Той добави, че има индикации от лабораторни пробиви и ранни случаи на излизане на технологии в глобална среда, които правят липсата на механизъм за регулация тревожна.
Ключови изводи
AI предоставя значителни ползи за бизнеса чрез автоматизация и ускоряване на процеси, но същевременно увеличава капацитета на атакуващите да извършват мащабни и бързи операции. Защитата също се възползва от AI, но не може да разчита единствено на технически решения при заплахи като deepfakes. Регулационни стандарти и контрол – както в рамките на предприятията, така и на ниво политика и международно сътрудничество – са от съществено значение за управление на рисковете от автономни агенти и потенциални неконтролируеми научни пробиви.